Human firewall jadi lini pertahanan pertama dari serangan siber. Simak cara membangunnya, mengapa penting, dan strategi efektif menerapkannya di tim
Bayangkan perusahaan Anda baru saja menghabiskan miliaran rupiah untuk firewall tercanggih, sistem deteksi berbasis AI, dan enkripsi berlapis. Lalu satu email palsu yang tampak meyakinkan berhasil membuat seorang staf keuangan mengklik tautan dan memasukkan kredensialnya. Semua investasi teknologi itu pun jadi sia-sia dalam hitungan detik.
Ini bukan skenario langka. Riset Data Breach Investigations Report 2025 dari Verizon menemukan bahwa unsur manusia terlibat dalam sekitar 60% insiden kebocoran data, dengan definisi yang dirancang untuk mencerminkan hal-hal yang benar-benar bisa diperbaiki lewat pelatihan dan kesadaran keamanan. Artinya, celah keamanan terbesar organisasi bukan ada di server, melainkan di kotak masuk email karyawan.
ADVERTISEMENT
SCROLL TO RESUME CONTENT
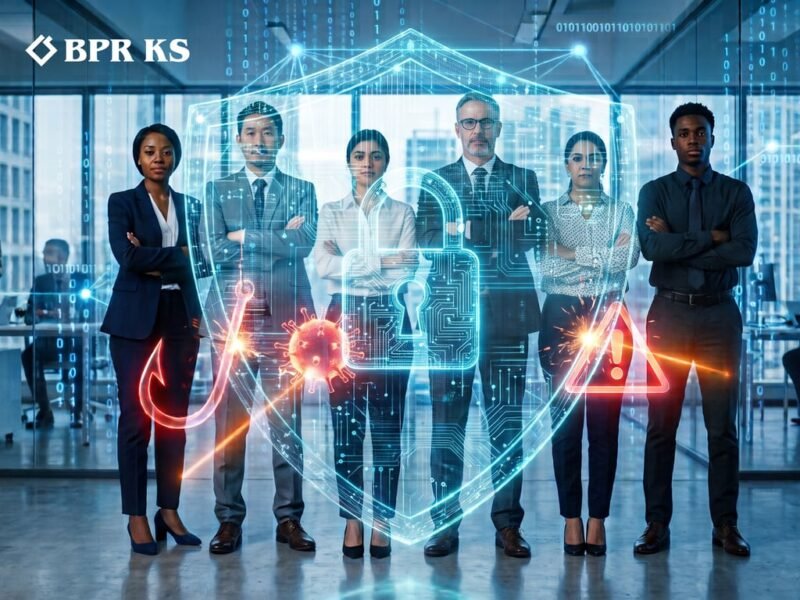
Di sinilah konsep human firewall menjadi relevan: bukan sekadar istilah keren, tapi strategi nyata untuk mengubah orang-orang di organisasi Anda dari titik lemah menjadi lini pertahanan pertama.
Apa Itu Human Firewall?
Human firewall adalah istilah untuk menggambarkan karyawan, manajemen, hingga mitra kerja dalam suatu organisasi yang memiliki kesadaran dan keterampilan keamanan siber yang cukup tinggi untuk mendeteksi, menolak, dan melaporkan upaya serangan sebelum menyentuh sistem teknologi.
Berbeda dengan firewall teknis yang bekerja otomatis menyaring lalu lintas data, human firewall bekerja lewat kewaspadaan dan insting verifikasi setiap individu. Sehebat apa pun sistem keamanan yang dipasang, semuanya bisa runtuh jika satu orang secara sukarela menyerahkan kredensial login karena termakan manipulasi psikologis alias social engineering.
Mengapa Manusia Jadi Target Favorit Peretas?
Peretas modern jarang repot membobol kode enkripsi yang rumit. Jauh lebih efisien bagi mereka untuk memanipulasi psikologi manusia. Laporan resmi Verizon 2025 DBIR mencatat bahwa 22% insiden kebocoran data diawali penyalahgunaan kredensial curian dan 16% diawali serangan phishing — dua vektor akses yang berakar dari kelalaian manusia, bukan celah teknis semata.
Beberapa pola serangan berbasis manipulasi psikologis yang paling sering muncul:
1. Urgensi palsu. Korban dibuat panik, misalnya lewat ancaman pemblokiran akun kerja, sehingga bertindak cepat tanpa berpikir logis.
2. Kamuflase identitas. Pelaku menyamar sebagai atasan, rekan kerja, atau vendor resmi lewat email dan pesan yang tampilannya nyaris identik dengan aslinya. Pola ini juga sering muncul lewat SMS palsu (smishing) yang meniru notifikasi resmi — selengkapnya bisa dibaca di Waspada Phishing dan Smishing.
3. Eksploitasi momen lengah. Serangan phishing sengaja dilancarkan saat hari libur panjang, ketika kewaspadaan staf operasional biasanya menurun.
4. Kode QR berbahaya (quishing). Modus terbaru menyisipkan tautan phishing di balik kode QR pada poster, invoice, atau email, sehingga korban langsung memindai tanpa sempat memeriksa alamat situs tujuan — bahaya ini dibahas lebih lengkap di Waspadai Quishing.
Dampaknya bisa sangat besar. Salah satu contoh nyata adalah kasus Toyota Boshoku, pemasok komponen otomotif Grup Toyota, yang pada 2019 kehilangan lebih dari 37 juta dolar AS setelah stafnya mengikuti instruksi pembayaran palsu lewat skema Business Email Compromise (BEC) — bukti bahwa komunikasi kerja sehari-hari saja bisa menembus pertahanan teknis paling canggih sekalipun kalau karyawan tidak terlatih melakukan verifikasi.
Strategi Efektif Membangun Human Firewall
Membangun budaya keamanan siber tidak bisa selesai lewat satu seminar tahunan yang membosankan. Dibutuhkan pendekatan berkelanjutan, interaktif, dan bisa diukur hasilnya.
1. Edukasi Berbasis Simulasi Nyata
Pelatihan berbentuk slide presentasi panjang sering kali tidak membekas. Pendekatan yang jauh lebih efektif adalah simulasi serangan mandiri secara berkala, seperti simulasi phishing terkendali. Efeknya terbukti signifikan: laporan tahunan KnowBe4 tahun 2024 yang menganalisis lebih dari 11,9 juta pengguna di 57.000 organisasi mencatat rata-rata 34,3% karyawan gagal dalam simulasi phishing pertama sebelum mendapat pelatihan, namun angka itu turun menjadi hanya 4,6% setelah setahun menjalani program kesadaran keamanan secara konsisten.
Dengan mengalami langsung skenario “terjebak” dalam lingkungan yang aman, karyawan jadi jauh lebih waspada saat menghadapi situasi serupa di dunia nyata.
2. Tanamkan Prinsip Zero Trust pada Setiap Individu
Konsep Zero Trust — “jangan pernah percaya, selalu verifikasi” — tidak hanya berlaku untuk mesin, tapi juga manusia. Setiap karyawan perlu dilatih memiliki insting verifikasi:
Jika menerima permintaan data sensitif atau transfer dana mendesak dari atasan lewat pesan teks, lakukan verifikasi silang lewat saluran komunikasi lain.
Jika menerima pembaruan dokumen kerja yang mencurigakan, pastikan kebenarannya dulu sebelum membuka file tersebut.
Insting sederhana ini sering kali cukup untuk menggagalkan skema Business Email Compromise (BEC) yang secara global tercatat merugikan korban hingga miliaran dolar AS setiap tahun.
3. Buat Jalur Pelaporan Insiden yang Mudah
Karyawan sering enggan melaporkan kesalahan karena takut disalahkan. Organisasi perlu membangun budaya di mana melaporkan potensi ancaman atau kesalahan sendiri dianggap sebagai tindakan yang tepat, bukan aib. Jalur pelaporan idealnya sesederhana satu tombol “Report Phishing” di email kerja, sehingga tidak ada friksi yang membuat karyawan malas melapor.
4. Jadikan Keamanan Siber Bagian dari Budaya Kerja
Gunakan pendekatan gamification — pembelajaran berbasis kompetisi atau poin — untuk menjaga keterlibatan karyawan tetap tinggi. Berikan apresiasi bagi divisi atau individu dengan rekor keamanan terbaik atau paling cepat mendeteksi simulasi serangan. Pendekatan ini mengubah keamanan siber dari kewajiban yang membebani menjadi bagian dari identitas tim.
Kesimpulan
Cybersecurity bukan lagi tugas eksklusif tim IT atau divisi keamanan informasi. Sehebat apa pun teknologi pengamanan yang dipasang, benteng itu akan tetap runtuh jika pintunya dibukakan dari dalam oleh satu klik yang salah.
Dengan memperkuat human firewall, organisasi tidak hanya melindungi aset digital dari serangan bermotif finansial, tapi juga membangun reputasi dan kepercayaan di mata nasabah maupun regulator. Mulailah dari langkah kecil: audit tingkat kewaspadaan tim Anda lewat simulasi phishing pertama, lalu bangun jalur pelaporan yang mudah diakses semua orang.
Kesadaran ini juga berlaku untuk aktivitas keuangan sehari-hari. BPR KS mendorong setiap nasabah untuk tetap waspada terhadap modus penipuan yang mengatasnamakan bank, termasuk phishing, smishing, hingga quishing. Kenali ciri-cirinya lebih lanjut di halaman edukasi keamanan digital BPR KS.
Sumber
[1] Verizon Business. 2025 Data Breach Investigations Report. https://www.verizon.com/business/resources/reports/2025-dbir-data-breach-investigations-report.pdf
[2] BleepingComputer. Over $37 Million Lost by Toyota Boshoku Subsidiary in BEC Scam. https://www.bleepingcomputer.com/news/security/over-37-million-lost-by-toyota-boshoku-subsidiary-in-bec-scam/
[3] KnowBe4. 2024 Phishing by Industry Benchmarking Report. https://blog.knowbe4.com/knowbe4-2024-phishing-by-industry-benchmarking-report
Press Release juga sudah tayang di VRITIMES