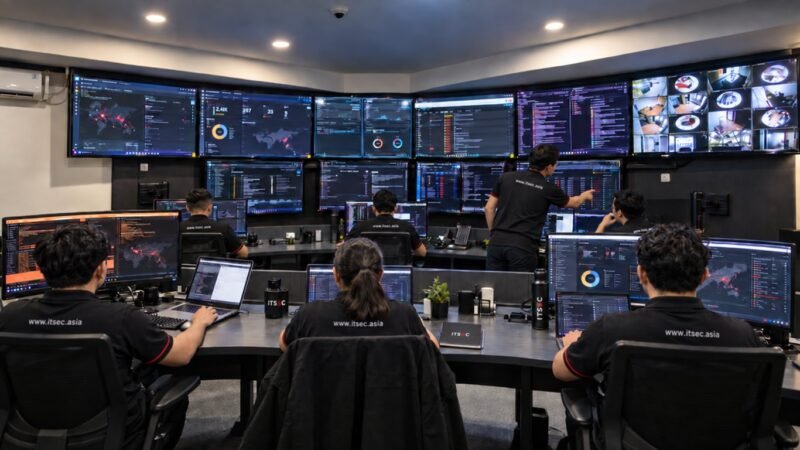
Riset Threat Intelligence ITSEC Asia terhadap GodDamn ransomware menunjukkan pentingnya mendeteksi penyalahgunaan kredensial, akses jarak jauh, pergerakan lateral dan gangguan terhadap sistem keamanan sejak tahap awal.
Jakarta, 29 September 2026 — PT ITSEC Asia Tbk (ITSEC Asia) (IDX: CYBR), perusahaan keamanan siber dan AI di Indonesia dan kawasan Asia Pasifik, merilis whitepaper terbaru bertajuk From Sample to Signal: Uncovering the GodDamn Ransomware Operation. Riset ini menunjukkan bahwa ancaman ransomware perlu dipahami sebagai rangkaian aktivitas yang dapat berkembang jauh sebelum korban melihat tanda paling jelas berupa file yang terenkripsi.
Analisis Tim Threat Intelligence ITSEC Asia terhadap GodDamn Ransomware menemukan sejumlah perilaku yang dapat menjadi sinyal serangan, mulai dari eksekusi mencurigakan, perubahan Registry dan service, ARP scanning, SMB probing, modifikasi file dalam jumlah besar hingga pembuatan ransom note. Sampel yang dianalisis juga menunjukkan kemampuan pemrosesan dan enkripsi pada lingkungan Windows dan Linux.
ADVERTISEMENT
SCROLL TO RESUME CONTENT
Dalam salah satu insiden yang dikaji, aktivitas sebelum ransomware dijalankan mencakup penggunaan remote access, pengumpulan kredensial, network discovery serta lateral movement. Sedikitnya sepuluh host telah terdampak sebelum tahap ransomware deployment berlangsung.
Patrick Dannacher, President Director ITSEC Asia, mengatakan bahwa organisasi perlu melihat ransomware sebagai proses intrusi, bukan sekadar malware yang mengenkripsi file.
“Ransomware sering kali baru terlihat ketika file sudah terenkripsi dan operasional mulai terganggu. Padahal sebelum itu, penyerang bisa saja sudah memperoleh akses, mengumpulkan kredensial dan bergerak di dalam jaringan. Karena itu, kemampuan mendeteksi aktivitas yang tidak wajar sejak tahap awal menjadi sangat krusial,” ujar Patrick.
Riset ini juga mencatat laporan penggunaan PoisonX, malicious kernel driver yang digunakan untuk mengganggu proses produk keamanan sebelum enkripsi. ITSEC Asia mengklasifikasikan temuan tersebut sebagai Reported karena berasal dari investigasi eksternal dan tidak direkayasa balik secara independen dalam penelitian ini.
Sebagai bagian dari metodologinya, ITSEC Asia membedakan setiap temuan menjadi Observed, Reported dan Assessed. Pendekatan ini digunakan agar satu sampel, satu insiden atau satu laporan eksternal tidak langsung digeneralisasi sebagai pola seluruh operasi ransomware.
Berdasarkan penelitian tersebut, ITSEC Asia merekomendasikan organisasi untuk memperkuat behavioral detection, endpoint dan network visibility serta perlindungan terhadap backup dan recovery infrastructure. Tim keamanan juga perlu memonitor aktivitas seperti remote access yang tidak biasa, SMB probing, lateral movement, perubahan file dalam volume tinggi dan upaya mengganggu endpoint protection.
“Semakin cepat organisasi dapat menghubungkan sinyal dari identitas, endpoint dan jaringan, semakin besar kesempatan untuk menghentikan serangan sebelum mencapai sistem yang lebih kritis. Fokus pertahanan perlu bergeser dari sekadar mencari indikator malware menjadi memahami perilaku yang muncul sepanjang rangkaian serangan,” tutup Patrick.
Whitepaper From Sample to Signal: Uncovering the GodDamn Ransomware Operation disusun berdasarkan bukti teknis dan informasi yang tersedia dalam periode penelitian hingga 10 Agustus 2026.
Press Release juga sudah tayang di VRITIMES